Sammlung von JavaScript-Funktionen

Topcoat ermöglicht Rust das Rendern serverseitiger Webanwendungen: Rust-Guru optimiert die Reaktivität von Webanwendungen für potenziell schnellere ...
theregister.com/devops/2026/10/29/topcoat-enables-rust-to-render-server-side-web-apps/5306470

Wie Google mit Angular 2 das Frontend verpatzte: All Things Open Talk lieferte Lehren darüber, wie man ein Softwarepaket NICHT aktualisieren sollte
theregister.com/devops/2026/10/28/how-google-fumbled-the-frontend-with-angular-2/5306030

KI-Programmieragenten wurden mithilfe einer AGENTS.md-Datei im Ordner „Downloads“ gekapert
bleepingcomputer.com/news/security/ai-coding-agents-hijacked-using-agentsmd-file-in-downloads-folder/


t3n.de Oct 15
Hype um Three.js: Warum KI-Agenten diese JavaScript-Bibliothek lieben: Eigentlich ist Three.js nur bei Webentwicklungsprofis bekannt. Plötzlich schreibt das Tool ...
t3n.de/news/three-js-ki-agenten-javascript-bibliothek-1767987/
 BezahlartikelPremium
Shai-Hulud-Wurm gelangt durch Tensorlake-Kompromittierung in KI-Infrastruktur.: Malware zum Diebstahl von Zugangsdaten wurde innerhalb weniger Minuten nach ...
theregister.com/security/2026/10/08/shai-hulud-worm-makes-jump-to-ai-infrastructure-with-tensorlake-compromise/5302054

KI-Effekt: Shopify setzt wieder auf native Apps - Golem.de: React Native hat bei Shopify ausgedient. Fortschritte beim KI-Coding ermöglichen die Rückkehr zur ...
golem.de/news/ki-effekt-shopify-setzt-wieder-auf-native-apps-2609-212922.html

Hacker missbrauchen npm-Mirror-Server für Phishing-Weiterleitungsseiten: Bedrohungsakteure missbrauchen npm und seine Mirror-Server, um bösartige HTML-Seiten zu ...
bleepingcomputer.com/news/security/hackers-abuse-npm-mirrors-to-host-phishing-redirect-pages/
Next.js 16.3 zielt darauf ab, die gefürchteten FATAL ERROR-Meldungen zu reduzieren
theregister.com/devops/2026/08/04/nextjs-163-aims-to-reduce-dreaded-fatal-error-messages/5283036
Webanwendungen ohne React: Was FastHTML anders macht - Golem.de: FastHTML erzeugt HTML direkt in Python und verzichtet oft auf komplexe Frontend-Stacks ...
golem.de/news/webanwendungen-ohne-react-was-fasthtml-anders-macht-2607-210950.html
 BezahlartikelPremium

Microsoft weiß, dass Windows 11-Apps zu viel RAM verbrauchen und verspricht eine Lösung.
hothardware.com/news/microsoft-knows-windows-11-apps-use-too-much-ram-and-vows-a-fix

KurzfaktenWindows 11: Microsoft plant RAM-Optimierung für WinUI
27.07.2026 · Lesezeit: ~45 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: winfuture.de
Zusammenfassung mit KI-Unterstützung · Quelle: winfuture.de
- Windows 11 hat einen erhöhten RAM-Verbrauch, der hauptsächlich auf native Apps und das WinUI-Framework zurückzuführen ist.
- Microsoft bereitet ein umfangreiches Update vor, das die Speicherverwaltung verbessern und die Leistung steigern soll.
- Der Wechsel zu einem System Compositor soll die Performance weiter erhöhen und ist bereits im Git-Repository sichtbar.
- Das Startmenü wird auf WinUI umgestellt, um vor allem auf älterer Hardware flüssiger und ressourcenschonender zu laufen.
Er wolle die Zeit lieber in die Grundlagen investieren, bevor er sich mit 'neuen und spannenden Dingen' befasse.— Chris Anderson, Entwickler im Windows-UI-Team von Microsoft, gesprochen auf der Build-Konferenz 2026

GitHub - | Extraltodeus/J-Wash: Jacobian-Brainwash: Ein Framework, das auf der Jacobian-Linse von Anthropic basiert und die Analyse und dauerhafte Umschreibung ...
github.com/Extraltodeus/J-Wash

Hacker schleusen Infostealer-Malware in Jscrambler-npm-Paket ein: Das Unternehmen Jscrambler, Anbieter von clientseitiger Websicherheit, gab bekannt ...
bleepingcomputer.com/news/security/hackers-backdoor-jscrambler-npm-package-with-infostealer-malware/
Anime.js 4: Wenn Animation zur Architektur wird - Golem.de: Von Timelines über Scroll-Animationen bis zu React und Three.js: Anime.js entwickelt sich zum ...
golem.de/news/anime-js-4-wenn-animation-zur-architektur-wird-2607-210823.html
 BezahlartikelPremium

Gouverneur Jeff Landry begrüßt Meta-Expansion – Reaktionen von Lokalpolitikern und Anwohnern
theadvocate.com/baton_rouge/news/business/gov-jeff-landry-cheers-meta-expansion-as-local-leaders-residents-react/article_7b59aa6f-e855-503e-b76f-b24d0ea2ed36.html
Injective SDK auf npm mit Krypto-Wallet-Diebstahl infiziert: Hacker kompromittierten das GitHub-Repository des Injective Labs SDK-Projekts und nutzten es ...
bleepingcomputer.com/news/security/injective-sdk-on-npm-infected-with-cryptocurrency-wallet-stealer/
GitHub - UKGovernmentBEIS/inspect_ai: Inspect: A framework for large language model evaluations
github.com/UKGovernmentBEIS/inspect_ai


5 politische Cartoons finden Sie in der Präsidentenbibliothek von Barack Obama: Karikaturisten aus dem ganzen Land reagieren auf die Eröffnung der ...
stltoday.com/opinion/collection_5eee6a4f-6f37-5c27-bcbf-32b15a5baa7c.html

Chiefs reagieren auf Travis Kelces verändertes Aussehen: Die Kansas City Chiefs reagieren auf die veränderte Erscheinung von Superstar-Tight-End Travis Kelce vor ...
athlonsports.com/nfl/trending/chiefs-react-to-travis-kelces-change-in-physical-appearance-throughout-nfl-career

WhatsApp ist derzeit die schlechteste App auf Ihrem Windows-11-PC und verbraucht 1,2 GB RAM, ohne etwas zu tun
windowslatest.com/2026/06/13/whatsapp-is-eating-1-2gb-ram-on-windows-11-even-as-microsoft-kills-web-app-slop/


„Amerikanische Kapitulation“: Konservative reagieren entsetzt auf die offizielle Bekanntgabe des Iran-Abkommens
mediaite.com/media/news/american-surrender-conservatives-react-in-horror-to-formal-iran-deal-announcement/


Vaibhav Sooryavanshi "Couldn't React" As He Is Given His Senior Team India Jersey. Watch
sports.ndtv.com/cricket/vaibhav-sooryavanshi-couldnt-react-as-he-is-given-his-senior-team-india-jersey-watch-11674235
Vercel stellt das Open-Source-Agenten-Framework EVE vor und versucht, Schatten-KI mit Passport zu beheben.
theregister.com/devops/2026/06/19/vercel-debuts-eve-open-source-agent-framework-tries-to-fix-shadow-ai-with-passport/5258726


Die „Big 5“-Persönlichkeitsmerkmale sind Kernpersönlichkeitsmerkmale, die Folgendes umfassen:
Offenheit – wie Sie auf neue Situationen und Ideen ... Zur Meldung
Über 400 Arch-Linux-Pakete kompromittiert, um Rootkits und Infostealer zu verbreiten.
bleepingcomputer.com/news/security/over-400-arch-linux-packages-compromised-to-push-rootkit-infostealer/


Leser der Zeitung „Press“ reagieren auf die Unterstützung für den North York Moors Nationalpark
yorkpress.co.uk/news/26188874.press-readers-react-support-north-york-moors-national-park/


Die Bibliothek öffnet wieder! 😈💅 Wir haben die #RuPaulsDragRace Schlägerin #PlaneJane engagiert, um den Queens des lila Brackets von #AllStars11 die Vorhersagen vorzulesen ... Zur Meldung


„Jeopardy!“-Fans reagieren, nachdem ein großer Fehler die Rekordsendung entschieden hat
tvinsider.com/1269119/jeopardy-peter-mcferrin-game-seven-loss-dan-laine-win/

Microsoft schafft die Web-App-Unordnung von Windows 11 ab und ermutigt Entwickler, native Apps mit WinUI zu erstellen
windowslatest.com/2026/06/04/microsoft-is-killing-windows-11s-web-app-slop-encourages-devs-to-build-native-apps-using-winui/

Die Shai-Hulud-Malware infiziert Red Hat npm-Pakete, die wöchentlich 80.000 Mal heruntergeladen werden
theregister.com/security/2026/06/01/shai-hulud-malware-infects-red-hat-npm-packages-downloaded-80k-times-weekly/5249803
GitHub - | suntay44/web-to-mobile-magic-plugin: Plugin zur Umwandlung von Websites in React Native-Apps. Audit, Planung, Qualitätssicherung und gründliche ...
github.com/suntay44/web-to-mobile-magic-plugin

Einblick in SStar Agent, eine plattformübergreifende RAT mit einem unfertigen macOS-Toolkit
iru.com/blog/sstar-agent

Blazor 2026: Warum C# im Web stärker wird - aber Javascript bleibt - Golem.de: Blazor verspricht Webentwicklung ohne ständigen Wechsel zwischen C# und Javascript ...
golem.de/news/blazor-2026-warum-c-im-web-staerker-wird-aber-javascript-bleibt-2606-209503.html
 BezahlartikelPremium
github.com Jun 06
GitHub - OrbitMS/AuraPlay: A sleek, lightweight desktop music player built for a seamless listening experience. music-player youtube-music tauri desktop-app ...
github.com/OrbitMS/AuraPlay


Cloudflare übernimmt VoidZero: Hat sich ein Teil des offenen Webs stabilisiert oder ist er brüchiger geworden?
thenewstack.io/cloudflare-voidzero-acquisition-vite/


14 bösartige npm-Pakete gaben sich als OpenSearch- und Elasticsearch-Bibliotheken aus
theregister.com/security/2026/05/29/14-malicious-npm-packages-impersonated-opensearch-elasticsearch-libraries/5248792

Vibe-Coding-Tools – 19 empfehlenswerte Optionen: Diese Vibe-Coding-Lösungen sind ein Experiment wert.
computerwoche.de/article/4176429/vibe-coding-tools-19-empfehlenswerte-optionen.html


Ich habe einen lokalen Sprachassistenten entwickelt, der kein Internet benötigt und mich tatsächlich versteht.
xda-developers.com/built-local-voice-assistant-doesnt-need-internet-understands-me/
Shai-Hulud gräbt sich weiter ein: 314 npm-Pakete nach erneuter Kontoübernahme infiziert
theregister.com/cyber-crime/2026/05/19/shai-hulud-keeps-burrowing-314-npm-packages-infected-after-another-account-compromise/5242601
Npm-Registry schafft die Voraussetzungen für eine sicherere Paketveröffentlichung
theregister.com/ai-ml/2026/05/21/npm-registry-sets-stage-for-more-secure-package-publishing/5244527
Shai-Hulud-Nachahmer schlägt bei einem weiteren npm-Paket zu: Plus drei weitere Diebe in drei anderen Paketen, alle vom selben Dreckskerl
theregister.com/cyber-crime/2026/05/18/shai-hulud-copycat-hits-another-npm-package/5242180

npm-Lieferkette: Gültige Zertifikate, gestohlene Konten: Gestohlene Zugangsdaten erzeugten gültige Sigstore-Zertifikate und entschärften so 633 schädliche ...
venturebeat.com/security/npm-sigstore-provenance-stolen-identity-audit-grid-2026
Nach dem Durchsickern des Quellcodes tauchen Nachahmer des Shai-Hulud-Wurms auf.: Nachahmer des Shai-Hulud-Wurms greifen bereits NPM-Entwickler an ...
securityaffairs.com/192366/malware/shai-hulud-worm-copycats-emerge-after-source-code-leak.html


Einwohner von Reading reagieren auf die steigenden Lebenshaltungskosten: Anwohner haben sich zu den Auswirkungen der steigenden Lebenshaltungskosten geäußert ...
readingchronicle.co.uk/news/26118986.reading-residents-react-cost-living-bills-surge/


Leser des Adver reagieren auf den Abriss des Regent Circus: Das neueste Update zum schrittweisen Abriss des Regent Circus hat Aufmerksamkeit erregt.
swindonadvertiser.co.uk/news/26108329.adver-readers-react-demolition-regent-circus/

Beliebtes node-ipc npm-Paket kompromittiert, um Zugangsdaten zu stehlen: Hacker haben Malware zum Diebstahl von Anmeldeinformationen in neu veröffentlichte ...
bleepingcomputer.com/news/security/popular-node-ipc-npm-package-compromised-to-steal-credentials/
Schützen Sie Ihr Unternehmen jetzt in 6 praktischen Schritten vor dem Shai-Hulud-Wurm und der npm-Sicherheitslücke.
venturebeat.com/security/shai-hulud-worm-172-npm-pypi-packages-valid-provenance-ci-cd-audit
GitHub - | ricky-aufvaa/Dynamic-Resume-Builder: Beteilige dich an der Entwicklung von ricky-aufvaa/Dynamic-Resume-Builder, indem du ein Konto auf GitHub ...
github.com/ricky-aufvaa/Dynamic-Resume-Builder

GitHub – | cabusar/mindflow: Beteiligen Sie sich an der Entwicklung von cabusar/mindflow, indem Sie ein Konto auf GitHub erstellen.
github.com/cabusar/mindflow

Ich habe Metas TRIBE v2 Gehirnmodell genommen und es in Echtzeit YouTube schauen lassen.
Neuer PCPJack-Wurm stiehlt Zugangsdaten, Bereinigt TeamPCP-Infektionen: Ein neues Malware-Framework namens PCPJack stiehlt Zugangsdaten aus ungeschützter ...
bleepingcomputer.com/news/security/new-pcpjack-worm-steals-credentials-cleans-teampcp-infections/
GitHub - | Helldez/JarvisQ: Privater, geräteinterner Sprachassistent – | STT, LLM und TTS laufen vollständig lokal. Basierend auf dem Tether QVAC SDK ...
github.com/Helldez/JarvisQ

GitHub - | CopilotKit/CopilotKit: Der Frontend-Stack für Agenten und generative Benutzeroberflächen. React, Angular, Mobile, Slack und mehr ...
github.com/CopilotKit/CopilotKit

Die endlosen Angriffe auf die Lieferkette schleichen sich in SAP-npm-Pakete und andere Entwicklertools ein
theregister.com/2026/04/30/supply_chain_attacks_sap_npm_packages/

Der EOL-Blindfleck in Ihrem CVE-Feed: Was SCA-Tools nicht überprüfen.: Kritische Sicherheitslücken können in Open-Source-Software vorhanden sein ...
bleepingcomputer.com/news/security/the-eol-blind-spot-in-your-cve-feed-what-sca-tools-dont-check/
Windows 11: Microsoft setzt wieder auf native Anwendungen - Golem.de: Microsoft plant eine Abkehr von Web-Apps für Windows 11. Native Anwendungen sollen die ...
golem.de/news/windows-11-microsoft-setzt-wieder-auf-native-anwendungen-2604-208179.html


Ein Start-up im Bereich der häuslichen Krankenpflege erzielte mit einem von Pflegekräften geleiteten Pflegemodell einen Umsatz von 7 Millionen Dollar.
businessinsider.com/home-healthcare-startup-navi-nurses-growth-2024-4
Offizielle SAP-npm-Pakete kompromittiert, um Zugangsdaten zu stehlen: Mehrere offizielle SAP-npm-Pakete wurden bei einem mutmaßlichen Lieferkettenangriff von ...
bleepingcomputer.com/news/security/official-sap-npm-packages-compromised-to-steal-credentials/
ESPHome hat meine Krimskramsschublade in ein Smart Home verwandelt: Die Einrichtung war noch nie so einfach.
xda-developers.com/esphome-turned-my-junk-drawer-into-a-smart-home/

Mitarbeiter reagieren auf drohende Entlassungen bei Meta.: Bei Meta müssen die Mitarbeiter 28 Tage in Ungewissheit verbringen, bevor die Entlassungen erfolgen.
businessinsider.com/employees-react-to-looming-meta-layoffs-2026-4
MiniRAT: Eine Go-basierte macOS-RAT, die über ein schädliches npm-Paket verbreitet wird.
iru.com/blog/minirat


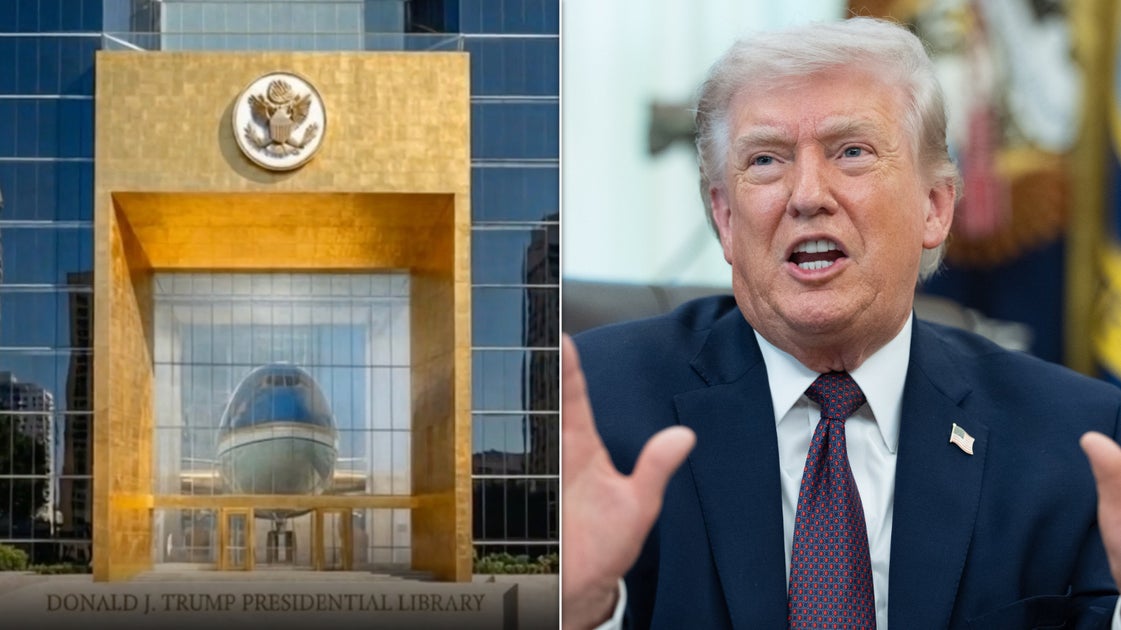
„Schreit nach triumphierendem Diktator“: Das denken Designexperten WIRKLICH über Trumps Präsidentenbibliothek
huffpost.com/entry/trump-presidential-library-designers-architects-react_l_69e67deae4b0b6f552bb8d5c
Ein weiterer npm-Supply-Chain-Wurm wütet in Entwicklerumgebungen: : Außerdem verweist die Payload auf die „TeamPCP/LiteLLM-Methode“
theregister.com/2026/04/22/another_npm_supply_chain_attack/


MacRumors-Leser reagieren auf Tim Cooks Rücktritt als CEO: Apple gab gestern bekannt, dass der langjährige Apple-CEO Tim Cook plant, im Laufe dieses Jahres von ...
macrumors.com/2026/04/21/macrumor-readers-react-john-ternus-ceo/
KurzfaktenTim Cook formt Apples globale Erfolgsgeschichte
21.04.2026 · Lesezeit: ~45 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: cnbc.com
Zusammenfassung mit KI-Unterstützung · Quelle: cnbc.com
- Tim Cook führte Apple 15 Jahre als CEO und steigerte die Marktkapitalisierung von 350 Milliarden auf 4 Billionen US-Dollar.
- Sein Fokus lag auf operativer Effizienz, globaler Skalierung und der Diversifizierung des Geschäftsmodells, insbesondere durch Ausbau der Services.
- Die Wearables-Sparte wuchs zunächst stark, erlitt aber zuletzt einen Umsatzrückgang, während der Services-Bereich 2025 um 14 % auf 109,2 Milliarden US-Dollar zulegte.
- Cook navigierte geschickt durch Handelsspannungen mit China und baute die US-Produktion mit einer Investition von 400 Millionen US-Dollar bis 2030 aus.
Aufbauend auf Steve Jobs' visionärer Produktführung wird Tim voraussichtlich für seine operative Führung in Erinnerung bleiben – Apple global zu transformieren und zu skalieren, seine Service-Plattform zu vertiefen, die Lieferkette zu stärken und das Unternehmen operativ widerstandsfähiger und aktienorientierter zu machen.— Rick Wargo, Managing Partner bei Boyden, zum Vermächtnis von Tim Cook

Die Tourismussteuer schreckt Besucher von Blackpool ab – Reisen ins Ausland sind ohnehin günstiger.
blackpoolgazette.co.uk/news/residents-react-to-blackpool-tourism-tax-debate-6580047
Expo setzt stark auf die agentenbasierte Zukunft von React Native: Die Open-Source-App-Entwicklungsplattform sammelt 45 Millionen US-Dollar ein und stellt den ...
thenewstack.io/expo-bets-big-on-react-natives-agentic-future/


Anthropic hat versehentlich den Quellcode von Claude veröffentlicht – hier ist, was tatsächlich passiert ist
gizchina.com/ai/anthropic-accidentally-leaked-claude-code-source-heres-what-actually-happened
KurzfaktenAnthropic-Quellcode-Leck enthüllt KI-Agent-Architektur
31.03.2026 · Lesezeit: ~30 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: venturebeat.com
Zusammenfassung mit KI-Unterstützung · Quelle: venturebeat.com
- Anthropic veröffentlichte versehentlich den 59,8 MB großen Quellcode von Claude Code in Version 2.1.88 über npm, was innerhalb weniger Stunden von Entwicklern weltweit analysiert wurde.
- Der Leak offenbart eine dreischichtige Speicherarchitektur mit selbstheilender Erinnerung und einem autonomen Hintergrundmodus namens KAIROS, der Kontextkonsolidierung während Leerlaufzeiten ermöglicht.
- Interne Modelle wie Capybara und Fennec sowie Fehlerquoten und Assertivitätsmechanismen wurden offengelegt, was Wettbewerbern Einsichten in Anthropic’s Entwicklungsstand und Schwächen bietet.
- Nutzer sollten betroffene npm-Versionen umgehend ersetzen, auf den nativen Installer wechseln und Sicherheitsmaßnahmen wie Schlüsselrotation und Vorsicht bei unbekannten Repositorien umsetzen.

Das Reaktionsvideo eines Baby Steps-Entwicklers gerät völlig aus dem Ruder und entwickelt sich zu einem urkomischen Metakommentar über vorgetäuschte Reaktionen ...
pcgamer.com/games/action/like-baby-steps-the-devs-speedrun-reaction-video-is-hilarious-unpredictable-and-one-giant-troll/

Axios, eine äußerst beliebte JavaScript-Bibliothek mit 100 Millionen Downloads pro Woche, wurde Opfer eines kritischen Lieferkettenangriffs. Mehr dazu: cnews.link
'Jeopardy!': Jamie Ding droht überraschend auszuscheiden - | Fanreaktionen
tvinsider.com/1257012/jeopardy-jamie-ding-19-game-win-close-call/

Eine der beliebtesten JavaScript-Bibliotheken von Hackern kompromittiert – Axios npm-Paket Ziel eines Lieferkettenangriffs ...
tomshardware.com/tech-industry/cyber-security/axios-npm-package-compromised-in-supply-chain-attack-that-deployed-a-cross-platform-rat


Nordkoreanische Hacker in großangelegten Angriff auf die Lieferkette verwickelt: Hacker verwandelten ein weithin vertrauenswürdiges Entwickler-Tool kurzzeitig in ...
axios.com/2026/03/31/north-korean-hackers-implicated-in-major-supply-chain-attack
Axios npm hack used fake Teams error fix to hijack maintainer account: The maintainers of the popular Axios HTTP client have published a detailed post-mortem ...
bleepingcomputer.com/news/security/axios-npm-hack-used-fake-teams-error-fix-to-hijack-maintainer-account/
Hacker haben einen Trojaner in Axios eingeschleust, die Code-Bibliothek, auf der ein Großteil des Internets basiert. Ihr Team ist wahrscheinlich betroffen
venturebeat.com/security/axios-npm-supply-chain-attack-rat-maintainer-token-2026