
Android-Malware im Google Play Store wird 2 Millionen Mal heruntergeladen:
Cybersecurity-Forscher haben im vergangenen Monat im Google Play Store Adware und ...
bleepingcomputer.com/news/security/android-malware-on-the-google-play-store-gets-2-million-downloads/
Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 1 |
Hauptthemen


freies Betriebssystem für mobile Geräte, das von Google entwickelt wurde

Ähnliche Artikel
Previous


Google legt Botnetz lahm, beschuldigt Hersteller von Android-Set-Top-Boxen: Ein Botnetz aus über einer Million infizierter Android-Geräte stammte offenbar vom ...
heise.de/news/Google-legt-Botnetz-lahm-beschuldigt-Hersteller-von-Android-Set-Top-Boxen-11510056.html

iPhones und Android-Handys werden von No-Click-Website-Angriffen ins Visier genommen
hothardware.com/news/iphone-and-android-phones-targeted-in-no-click-website-attacks


Schadcode-Attacken möglich: Kritische Android-Lücken gefährden unzählige Geräte - Golem.de
golem.de/news/schadcode-attacken-moeglich-kritische-android-luecken-gefaehrden-unzaehlige-geraete-2611-214793.html

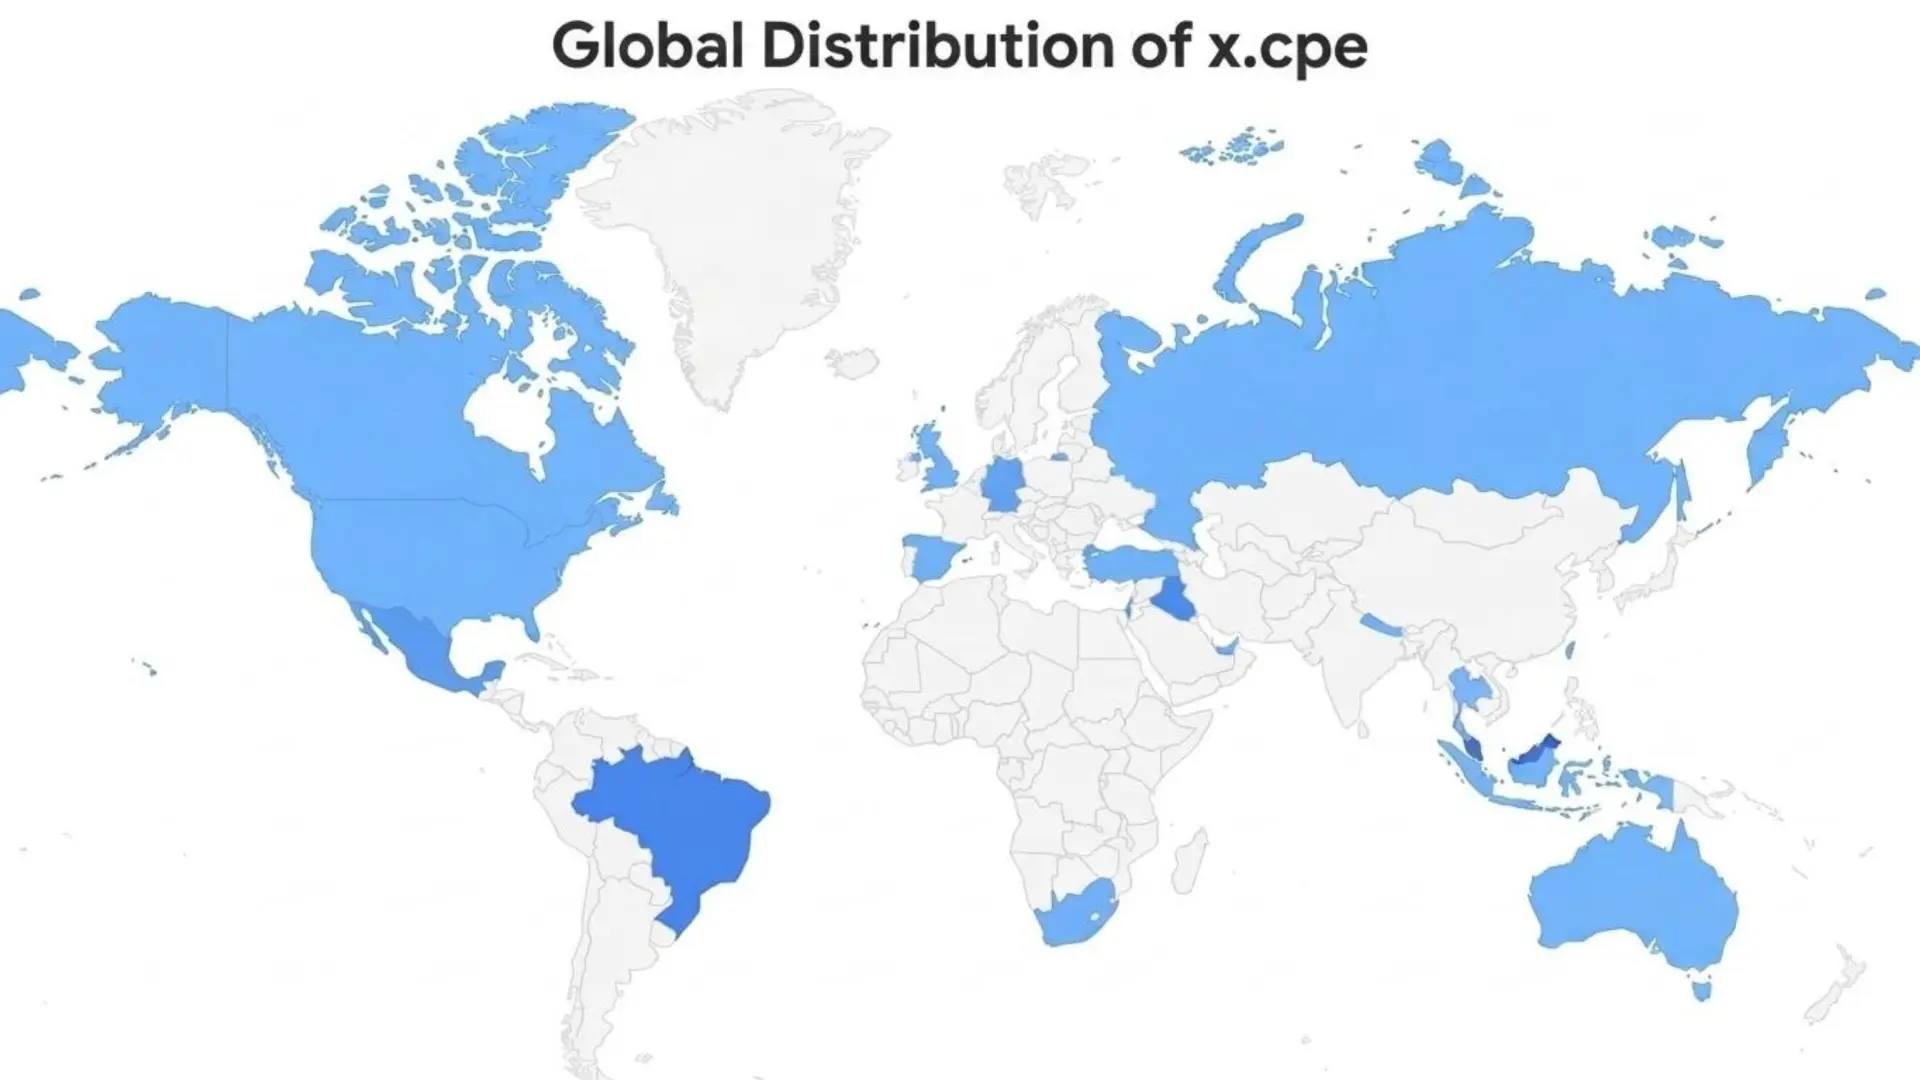
Google sperrt Android-TV-Hersteller wegen heimlicher Malware-Installation auf Millionen von Geräten
neowin.net/news/google-bans-android-tv-maker-for-secretly-installing-malware-on-millions-of-devices/


1,5 Mio. Android-TV-Boxen verseucht: Malware ab Werk!: Google hat zusammen mit Sicherheitsforschern ein Botnetz aus mehr als 1,3 Millionen Android-Geräten ...
pcgameshardware.de/Sicherheit-Thema-229955/News/Android-TV-Boxen-Botnetz-Google-XCPE-Malware-Videostron-1558662/


Ein großer Hersteller von Android-TV-Boxen wurde von Google wegen Malware-Verbreitung überführt
androidauthority.com/android-tv-box-maker-google-botnet-malware-3730930/


Erklärt: Wie eine Hintertür in Android-TV-Geräten 1,3 Millionen Nutzer gefährdete
business-standard.com/technology/tech-news/explained-how-a-backdoor-in-android-tv-devices-exposed-1-3-million-users-126110301197_1.html


Die Malware Midnight Mimosa ist auf günstigen Android-Handys vorinstalliert: Die Malware Midnight Mimosa ist auf einigen preiswerten Android-Handys ...
androidpolice.com/this-android-malware-can-reach-your-phone-before-you-ever-use-it/

t3n.de Oct 30
Tausende Android-User betroffen: Falscher PDF-Reader enthält Malware: Ein PDF-Reader hat zahlreiche Android-User:innen hinters Licht geführt ...
t3n.de/news/pdf-reader-android-malware-1770879/

Neue Android-Malware nutzt KI, um auf versteckte Browseranzeigen zu klicken: Eine neue Familie von Android-Klickbetrugstrojanern nutzt TensorFlow-Modelle für ...
bleepingcomputer.com/news/security/new-android-malware-uses-ai-to-click-on-hidden-browser-ads/
Neue Android-Malware ermöglicht es Hackern, Google Play-Apps in Spyware zu verwandeln
hothardware.com/news/android-malware-google-play-apps-spyware
t3n.de Aug 04 24

Googles Play-Store: Diese 5 Apps laden Spyware auf dein Smartphone: Ein Sicherheitsunternehmen hat fünf Apps im Google-Play-Store ausgemacht ...
t3n.de/news/play-store-fuenf-apps-spyware-smartphone-1638552/
Gefälschte „RedAlert“-Raketenwarn-App für Israel installiert Android-Spyware: Israelische Android-Benutzer werden von einer bösartigen Version des „RedAlert“ ...
bleepingcomputer.com/news/security/fake-redalert-rocket-alert-app-for-israel-installs-android-spyware/

Jetzt will diese Android-Malware, die Passwörter stiehlt, auch Ihre Bankdaten abrufen
zdnet.com/article/now-this-password-stealing-android-malware-wants-to-grab-your-bank-details-too/

wuppertal-total.de Dec 04 22
Fachkräftemangel – Bäckerei Horsthemke mit eigener „Akademie“: Im Wettbewerb um Fachkräfte setzt der Bäckereigroßbetrieb Horsthemke auf langfristige Bindung der ...
wuppertal-total.de/stadtleben/fachkraeftemangel-baeckerei-horsthemke-gruendet-eigene-akademie/
Kompromittierte Zertifikate der OEM-Android-Plattform, die zum Signieren von Malware verwendet werden
bleepingcomputer.com/news/security/compromised-oem-android-platform-certificates-used-to-sign-malware/
DuckDuckGo lässt jetzt alle Android-Nutzer Tracker in ihren Apps blockieren: DuckDuckGo für Android hat die Funktion "App Tracking Protection" in die offene ...
bleepingcomputer.com/news/security/duckduckgo-now-lets-all-android-users-block-trackers-in-their-apps/
Neue Android-Malware-Apps wurden 10 Millionen Mal von Google Play| installiert: Im Google Play Store wurde eine neue Reihe bösartiger Android-Apps voller Adware ...
bleepingcomputer.com/news/security/new-android-malware-apps-installed-10-million-times-from-google-play/
Neue Android-Malware auf Google Play 3 Millionen Mal installiert: Eine neue Android-Malware-Familie im Google Play Store, die Benutzer heimlich Premium-Dienste ...
bleepingcomputer.com/news/security/new-android-malware-on-google-play-installed-3-million-times/
Der Android-Trojaner existiert seit Januar im Google Play Store: Sicherheitsforscher, die das Ökosystem mobiler Apps verfolgen, haben kürzlich einen Anstieg der ...
bleepingcomputer.com/news/security/android-trojan-persists-on-the-google-play-store-since-january/
Next