

Hacker kompromittieren 4.800 GitHub-Konten, um Cloud-Zugangsdaten zu stehlen:
Eine neue Kampagne mit dem Namen „wfx-loot“ hat sich auf GitHub entwickelt ...
bleepingcomputer.com/news/security/hackers-compromise-4-800-github-accounts-to-steal-cloud-credentials/
Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 2 |
Hauptthemen


Ähnliche Artikel
Previous

WinFuture.de Nov 13

Spektakulärer Beutezug durch tausende Quellcodes auf GitHub: Im Rahmen einer groß angelegten Angriffskampagne namens "wfx-loot" wurden Tausende ...
winfuture.de/news,162655.html


Nordkoreanische Hacker stehlen Entwicklerzugangsdaten, um Schadsoftware in GitHub und Softwarepakete einzuschleusen.
cybersecuritynews.com/north-korean-hackers-2/


Hacker haben 1.900 GitHub-Konten übernommen. Anschließend haben sie es auf 30.000 Repositories abgesehen.
thenewstack.io/hackers-hijacked-1900-github-accounts-then-they-went-after-30000-repos/

GitHub - | uriva/alice-and-bot: Beteilige dich an der Entwicklung von uriva/alice-and-bot, indem du ein Konto auf GitHub erstellst.
github.com/uriva/alice-and-bot


Massiver NPM-Lieferkettenangriff verwüstet erneut Hunderte von Softwarepaketen: Hunderte von NPM-Paketen wurden von einem massiven Lieferkettenangriff getroffen ...
cybernews.com/security/npm-supply-chain-attack-shai-hulud-worm/
Massiver ChainDrop-Angriff auf die npm-Lieferkette infiziert Hunderte von Paketen
bleepingcomputer.com/news/security/massive-chaindrop-npm-supply-chain-attack-infects-hundreds-of-packages/


Zum zweiten Mal innerhalb weniger Wochen wurden Microsoft-Pakete mit Anmeldeinformationsdiebstahl infiziert.
arstechnica.com/security/2026/06/for-the-2nd-time-in-weeks-microsoft-packages-laced-with-credential-stealer/
Red Hat npm-Pakete wurden kompromittiert, um Entwicklerzugangsdaten zu stehlen.: Mehr als 30 npm-Pakete im Red Hat-Namespace „@redhat-cloud-services“ wurden bei ...
bleepingcomputer.com/news/security/red-hat-npm-packages-compromised-to-steal-developer-credentials/

Hacker dringen bei GitHub ein und greifen auf 3.800 interne Repositorys zu, die nun zum Verkauf stehen
techspot.com/news/112498-hackers-breach-github-malicious-vs-code-extension-access.html
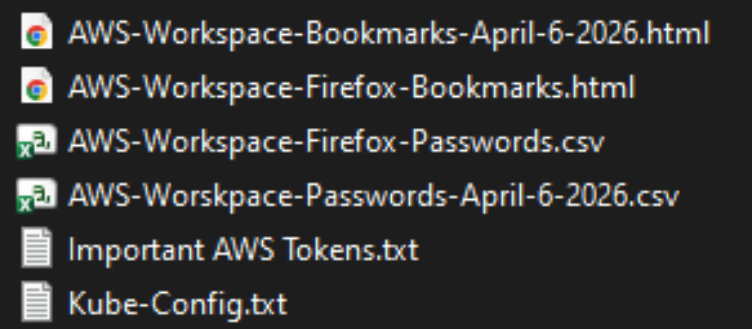
CISA-Administrator veröffentlichte AWS GovCloud-Schlüssel auf GitHub: Bis zum vergangenen Wochenende unterhielt ein Auftragnehmer der Cybersecurity & ...
krebsonsecurity.com/2026/05/cisa-admin-leaked-aws-govcloud-keys-on-github/


Die US-amerikanische Cybersicherheitsbehörde CISA veröffentlichte unzählige Passwörter und Cloud-Schlüssel im offenen Internet
techcrunch.com/2026/05/19/us-cyber-agency-cisa-exposed-reams-of-passwords-and-cloud-keys-to-the-open-web/
Bitwarden CLI npm-Paket kompromittiert, um Entwicklerzugangsdaten zu stehlen: Die Bitwarden-CLI war kurzzeitig kompromittiert, nachdem Angreifer ein schädliches ...
bleepingcomputer.com/news/security/bitwarden-cli-npm-package-compromised-to-steal-developer-credentials/

Wie TeamPCP den Trivy-Scanner von Aqua Security in eine Waffe gegen Millionen von Entwicklern verwandelte
thenewstack.io/teampcp-trivy-supply-chain-attack/
Cisco-Quellcode bei einem mit Trivy in Verbindung stehenden Angriff auf die Entwicklungsumgebung gestohlen
bleepingcomputer.com/news/security/cisco-source-code-stolen-in-trivy-linked-dev-environment-breach/

Trivialer Sicherheitslückenscanner ermöglichte Infostealer über GitHub Actions: Der Trivy-Schwachstellenscanner wurde bei einem Lieferkettenangriff der ...
bleepingcomputer.com/news/security/trivy-vulnerability-scanner-breach-pushed-infostealer-via-github-actions/


Nx NPM-Pakete bei KI-gestütztem Supply-Chain-Angriff verunreinigt: : Gestohlene Entwickleranmeldeinformationen auf GitHub gepostet, da Angreifer CLI-Tools zur ...
theregister.com/2025/08/27/nx_npm_supply_chain_attack/
Next