

Malvertising-Angriff nutzt Punycode-Zeichen, um Malware über eine gefälschte „KeePass“-Website zu verbreiten
techspot.com/news/100555-malvertising-attack-uses-punycode-character-spread-malware-through.html
Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 2 |
Hauptthemen


US-amerikanisches multinationales Technologieunternehmen, eine Tochtergesellschaft von Alphabet Inc.

Nachrichten zum Thema

Gefälschte KeePass-Seite nutzt Google Ads und Punycode, um Malware zu verbreiten: Eine Google Ads-Kampagne wurde entdeckt, die eine gefälschte ...
bleepingcomputer.com/news/security/fake-keepass-site-uses-google-ads-and-punycode-to-push-malware/
Ähnliche Artikel
Previous


Google zerlegt ein Botnetz, das heimlich auf 1,3 Millionen Android-TV-Boxen lief.
arstechnica.com/google/2026/11/google-dismantles-botnet-secretly-running-on-1-3-million-android-tv-boxes/

t3n.de Nov 03
1,3 Millionen Settop-Boxen betroffen: Google-Partner verwandelte Android-TV-Geräte in Botnet
t3n.de/news/android-tv-geraete-botnet-1771263/


Schadcode-Attacken möglich: Kritische Android-Lücken gefährden unzählige Geräte - Golem.de
golem.de/news/schadcode-attacken-moeglich-kritische-android-luecken-gefaehrden-unzaehlige-geraete-2611-214793.html

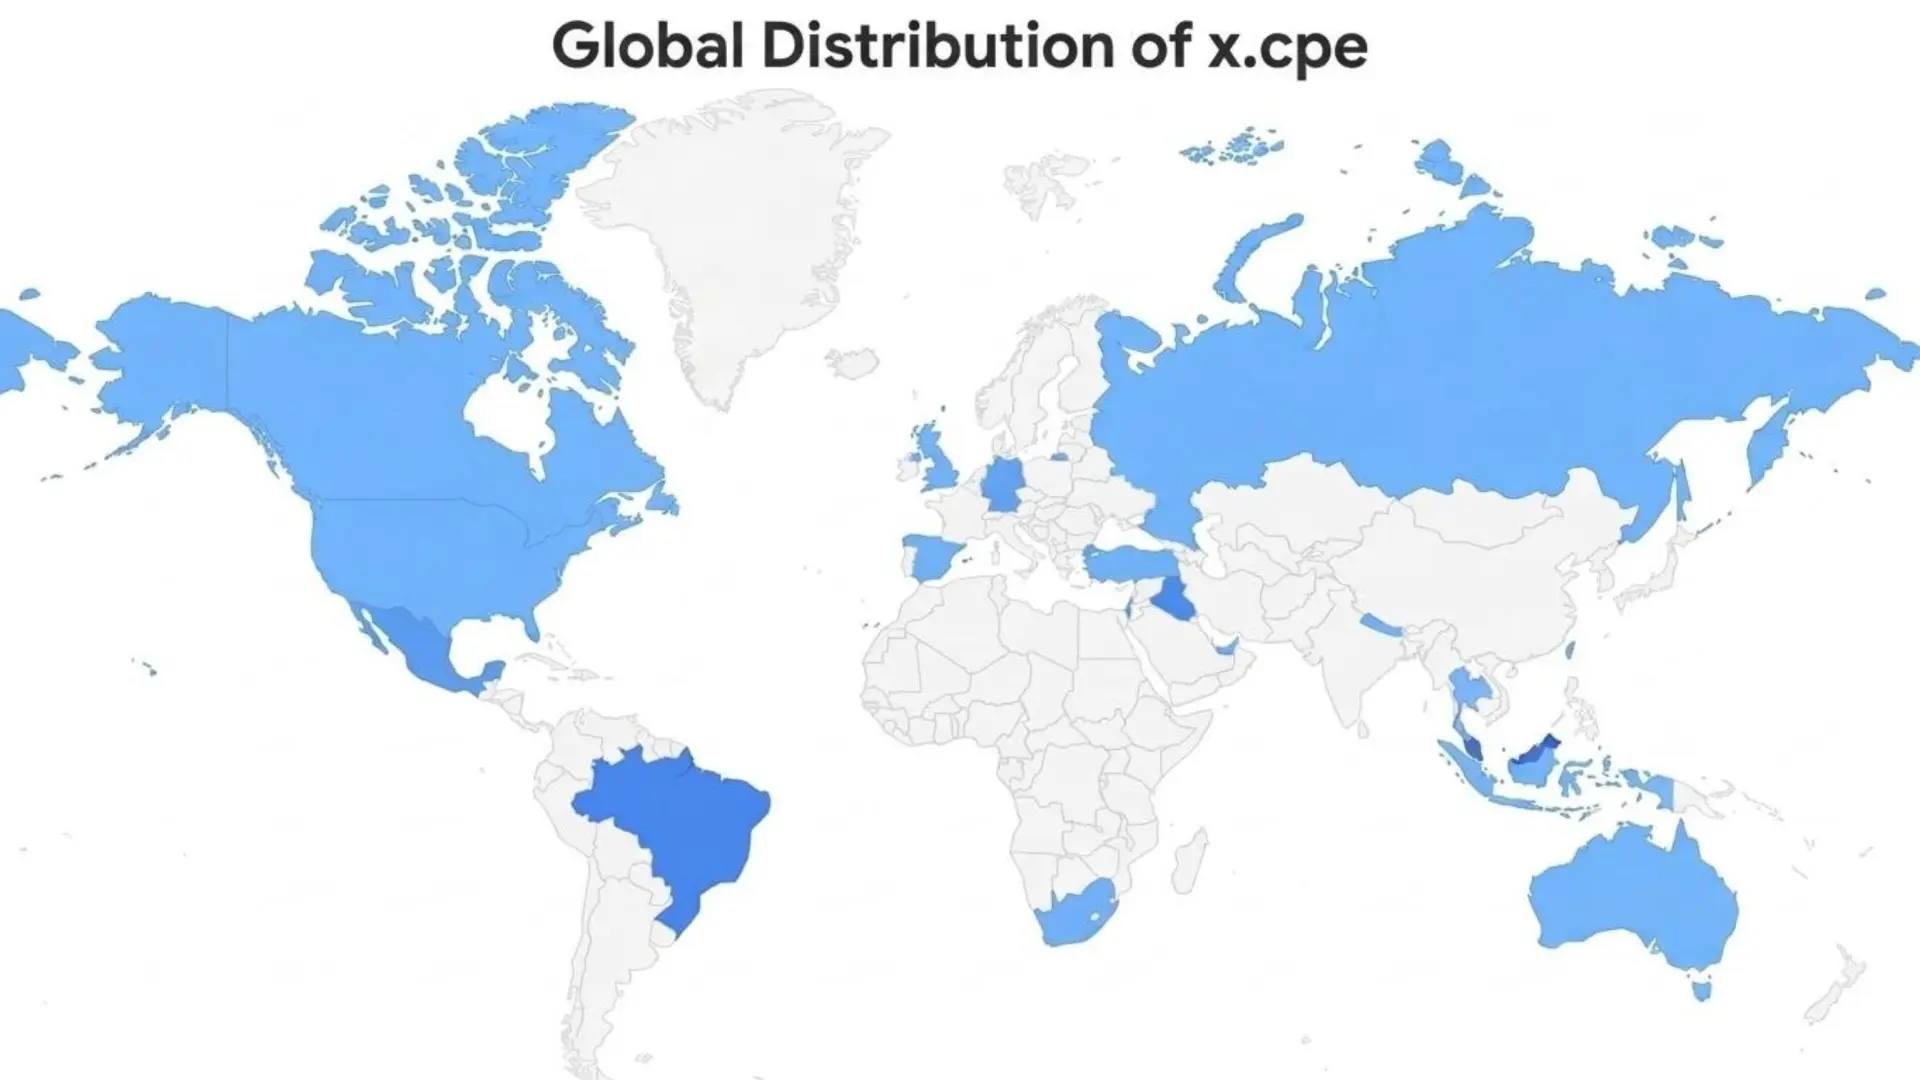
Google sperrt Android-TV-Hersteller wegen heimlicher Malware-Installation auf Millionen von Geräten
neowin.net/news/google-bans-android-tv-maker-for-secretly-installing-malware-on-millions-of-devices/


Erklärt: Wie eine Hintertür in Android-TV-Geräten 1,3 Millionen Nutzer gefährdete
business-standard.com/technology/tech-news/explained-how-a-backdoor-in-android-tv-devices-exposed-1-3-million-users-126110301197_1.html

Gefälschte ChatGPT- und Claude-Apps verstecken Schadsoftware neben signierten Installationsdateien
notebookcheck.net/Fake-ChatGPT-and-Claude-apps-hide-malware-next-to-signed-installers.1437134.0.html


Googles neue Suchweiterleitungen erschweren die Überprüfung des Ziels von Links vor dem Klicken
cybersecuritynews.com/googles-new-search/


Malwarebytes Free Testbericht: Ein kostenloses Entfernungstool für die meisten Malware-Arten
pcmag.com/reviews/malwarebytes-free
Mac-Nutzern wurde Info-Stealer-Malware über Google-Anzeigen bereitgestellt: Full-Service-Informationsdiebstahler Poseidon, gefördert durch „Von Google überprüfte ...
arstechnica.com/security/2024/06/mac-info-stealer-malware-distributed-through-google-ads/
Windows-Start des Arc-Browsers im Visier von Google Ads Malvertising: Eine neue Google Ads-Malvertising-Kampagne, die mit der Einführung des Arc-Webbrowsers für ...
bleepingcomputer.com/news/security/arc-browsers-windows-launch-targeted-by-google-ads-malvertising/

Russische Hacker von ColdRiver: Neue Spica-Backdoor-Malware nutzt Payloads, um sich als PDF-Entschlüsselungstool zu tarnen
techtimes.com/articles/300758/20240118/coldriver-russian-hackers-new-spica-backdoor-malware-uses-payloads-disguise.htm

Kryptowährungsbetrug: Hacker kapern das X-Konto von Mandiant, um für eine gefälschte Phantom-Wallet-Website zu werben
techtimes.com/articles/300328/20240104/cryptocurrency-scam-hackers-hijack-mandiants-x-account-promote-fake-phantom.htm
Google-Anzeigen pushen bösartige CPU-Z-App von gefälschter Windows-Nachrichtenseite
bleepingcomputer.com/news/security/google-ads-push-malicious-cpu-z-app-from-fake-windows-news-site/
Der neue "IP-Schutz" von Google Chrome wird die IP-Adressen der Nutzer verbergen: Google bereitet sich darauf vor, eine neue "IP-Schutz"-Funktion für den ...
bleepingcomputer.com/news/google/google-chromes-new-ip-protection-will-hide-users-ip-addresses/

Hacker verwenden Punycode, um authentisch aussehende URLs in Google-Anzeigen zu erstellen
techspot.com/news/100604-hackers-using-punycode-create-authentic-looking-urls-google.html


Klicken Sie nicht auf Google-Anzeigen für Software-Downloads. Sie sind gefährlich
pcworld.com/article/2112954/dont-click-google-ads-for-software-downloads-theyre-dangerous.html
t3n.de Oct 20 23

Einfallstor für staatliche Hacker: Warum du die Winrar-Lücke jetzt selbst schließen solltest
t3n.de/news/hacker-winrar-update-sicherheitsluecke-1583057/

Google warnt Informationssuchende: Hüten Sie sich vor nordkoreanischen Spionen, die sich in Ihre DMs einschleichen
theregister.com/2023/09/11/infosec_roundup/
Next