

Hacker verwenden Punycode, um authentisch aussehende URLs in Google-Anzeigen zu erstellen
techspot.com/news/100604-hackers-using-punycode-create-authentic-looking-urls-google.html
Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 1 |
Hauptthemen


US-amerikanisches multinationales Technologieunternehmen, eine Tochtergesellschaft von Alphabet Inc.

mutwillige oder (hinter)listige Handlung gegen andere, die keine schwerwiegenden Folgen hat
Ähnliche Artikel
Previous

Google zerlegt ein Botnetz, das heimlich auf 1,3 Millionen Android-TV-Boxen lief.
arstechnica.com/google/2026/11/google-dismantles-botnet-secretly-running-on-1-3-million-android-tv-boxes/


Google legt Botnetz lahm, beschuldigt Hersteller von Android-Set-Top-Boxen: Ein Botnetz aus über einer Million infizierter Android-Geräte stammte offenbar vom ...
heise.de/news/Google-legt-Botnetz-lahm-beschuldigt-Hersteller-von-Android-Set-Top-Boxen-11510056.html


Schadcode-Attacken möglich: Kritische Android-Lücken gefährden unzählige Geräte - Golem.de
golem.de/news/schadcode-attacken-moeglich-kritische-android-luecken-gefaehrden-unzaehlige-geraete-2611-214793.html

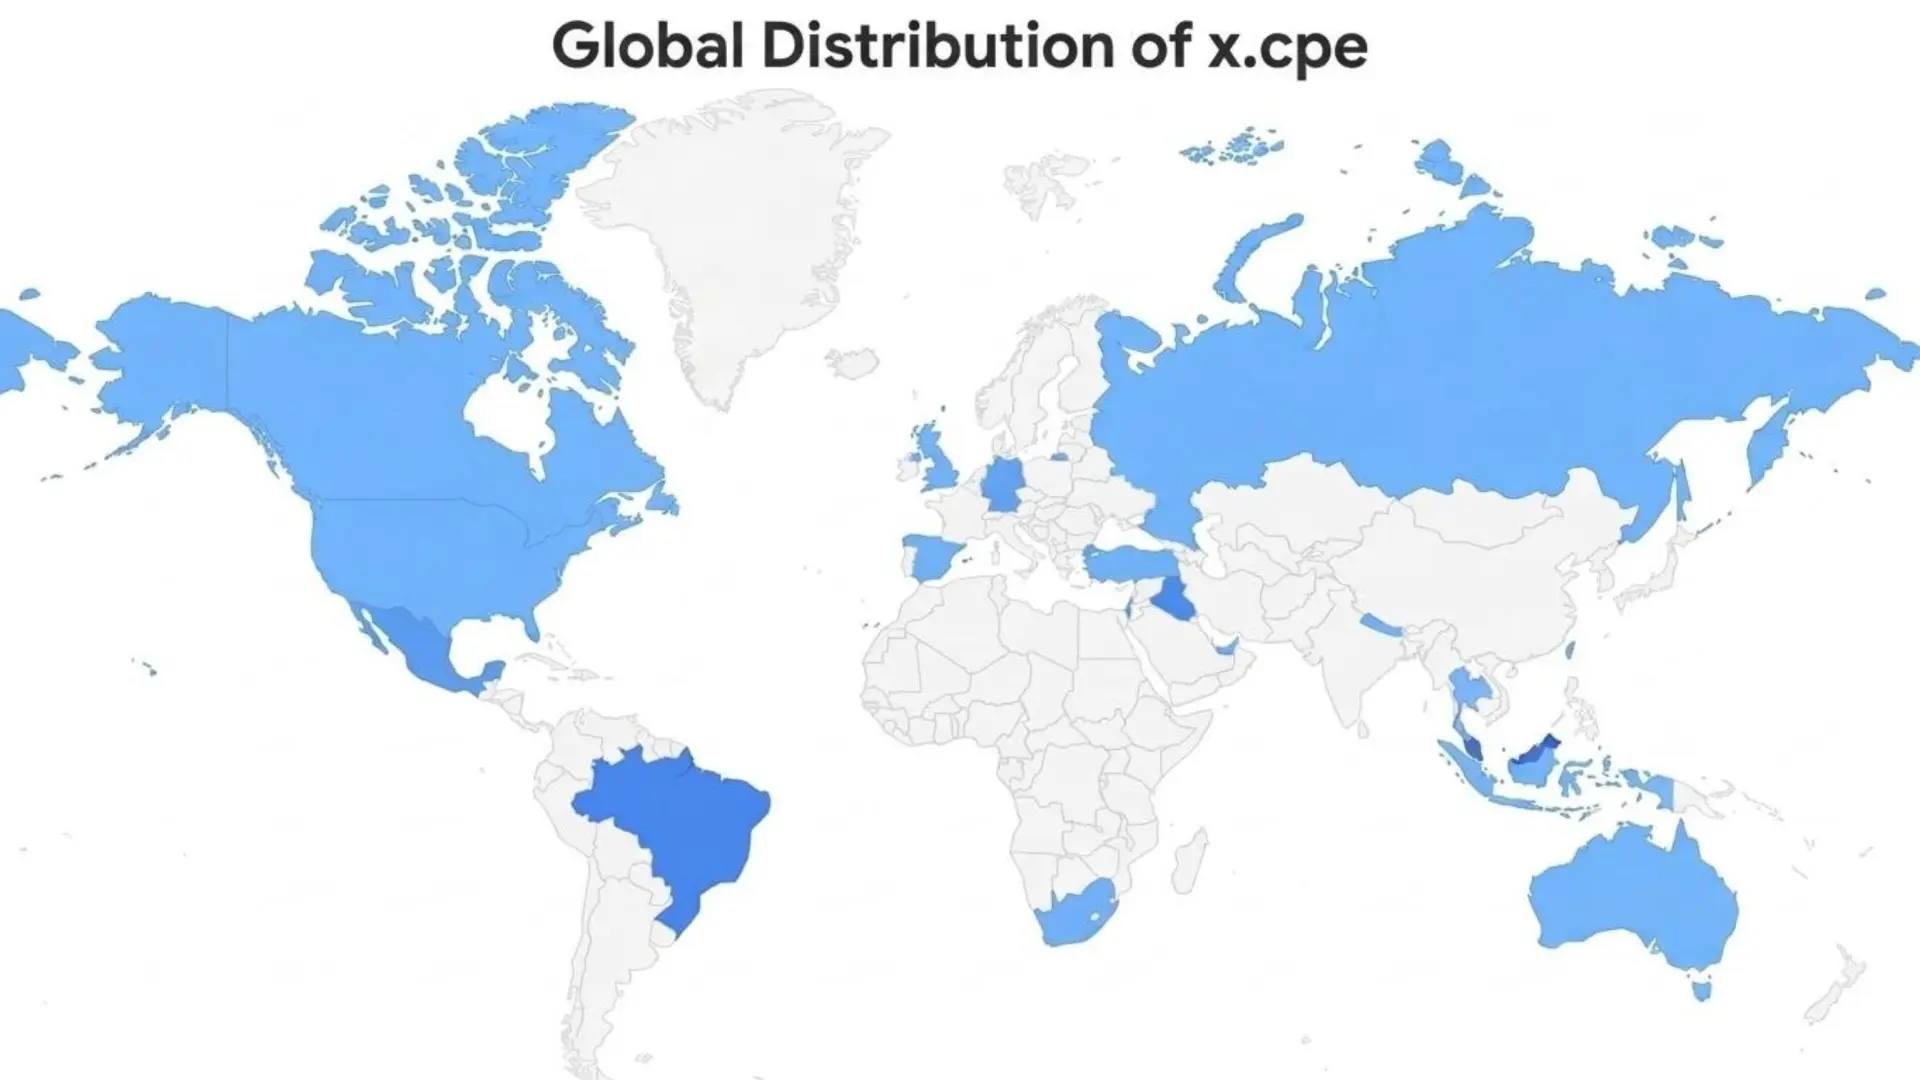
Google sperrt Android-TV-Hersteller wegen heimlicher Malware-Installation auf Millionen von Geräten
neowin.net/news/google-bans-android-tv-maker-for-secretly-installing-malware-on-millions-of-devices/

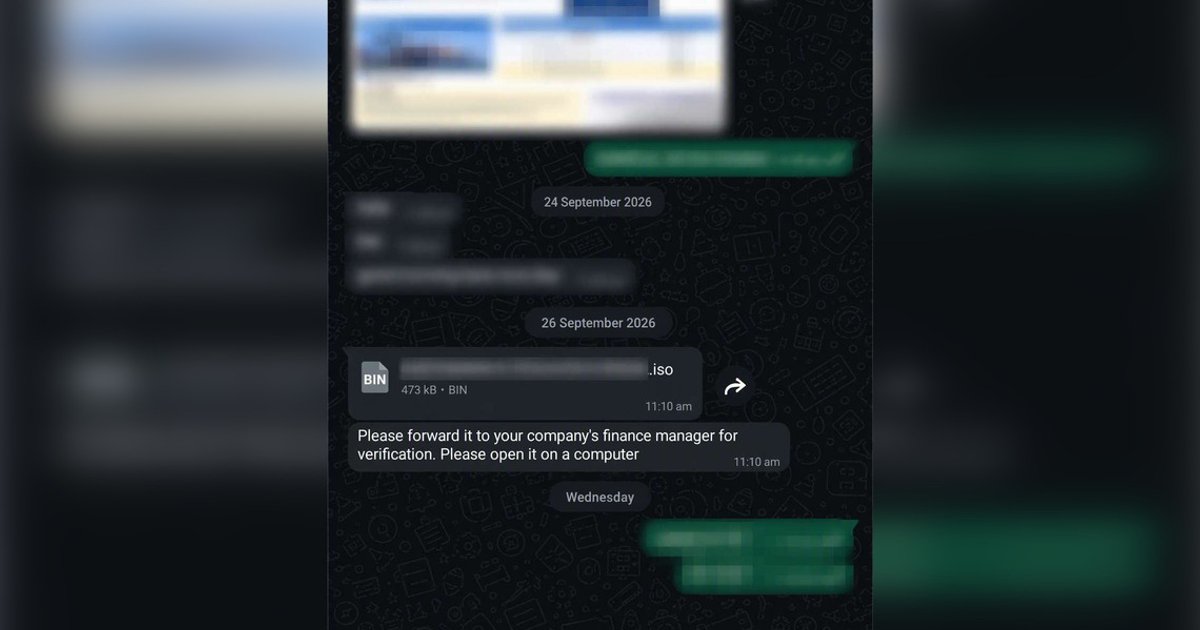
Vorsicht vor Malware, die Computerbenutzer über gehackte WhatsApp-Konten ins Visier nimmt
straitstimes.com/singapore/beware-of-malware-targeting-computer-users-via-hijacked-whatsapp-accounts


Erklärt: Wie eine Hintertür in Android-TV-Geräten 1,3 Millionen Nutzer gefährdete
business-standard.com/technology/tech-news/explained-how-a-backdoor-in-android-tv-devices-exposed-1-3-million-users-126110301197_1.html

Gefälschte ChatGPT- und Claude-Apps verstecken Schadsoftware neben signierten Installationsdateien
notebookcheck.net/Fake-ChatGPT-and-Claude-apps-hide-malware-next-to-signed-installers.1437134.0.html

Dieser neue ChatGPT-Betrug verleitet Sie zur Installation von Schadsoftware – | So erkennen Sie die Falle – | ZDNET
zdnet.com/innovation/chatgpt-scam-malware-trap/

Passkeys wurden als sicherere Zukunft propagiert. Hacker haben Wege gefunden, die mit Google synchronisierten Passkeys zu knacken.
digitaltrends.com/computing/passkeys-were-pushed-as-a-safer-future-hackers-have-figured-out-ways-to-break-those-synced-to-google/
KurzfaktenForschende entdecken Angriffe auf Google-synchronisierte Passkeys
04.08.2026 · Lesezeit: ~30 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: digitaltrends.com
Zusammenfassung mit KI-Unterstützung · Quelle: digitaltrends.com
- Die drei Pass-ta-key-Techniken zielen auf Google Password Manager in Chrome auf Windows-PCs mit Trusted Platform Module.
- Der erste Angriff kann ohne Administratorrechte, Biometrie, PIN oder Opferinteraktion eine gültige Passkey-Antwort anfordern.
- GitHub wies diesen Angriff zurück, während eBay ihn zunächst akzeptierte und die Lücke nach Meldung schloss.
- Laut Unit 42 kann Malware den kurzzeitig im Chrome-Speicher vorhandenen Hauptschlüssel extrahieren und damit bestehende und künftige Passkeys entschlüsseln.

Google hat gerade einen mit KI erstellten Zero-Day-Exploit blockiert: Google sagt, dass KI sich rasch zu einer viel größeren Bedrohung für die Cybersicherheit ...
androidauthority.com/google-ai-made-zero-day-exploit-3665858/
Android-Malware nutzt nun Gemini AI zur Echtzeit-Anpassung (Aktualisiert: Google-Stellungnahme)
androidauthority.com/android-malware-promptspy-uses-generative-ai-gemini-3642832/


Google identifiziert Gemini-Nutzung bei Cyberangriffen, Phishing und Malware-Entwicklung
rappler.com/technology/google-gemini-ai-threat-intelligence-report-q4-2025/


Android-Nutzer werden gewarnt, diese gefälschten Apps zu löschen, nachdem Google Alarm geschlagen hat
examinerlive.co.uk/news/uk-world-news/android-users-warned-delete-fake-32942802
Mac-Nutzern wurde Info-Stealer-Malware über Google-Anzeigen bereitgestellt: Full-Service-Informationsdiebstahler Poseidon, gefördert durch „Von Google überprüfte ...
arstechnica.com/security/2024/06/mac-info-stealer-malware-distributed-through-google-ads/

Windows-Start des Arc-Browsers im Visier von Google Ads Malvertising: Eine neue Google Ads-Malvertising-Kampagne, die mit der Einführung des Arc-Webbrowsers für ...
bleepingcomputer.com/news/security/arc-browsers-windows-launch-targeted-by-google-ads-malvertising/
Google-Anzeigen pushen bösartige CPU-Z-App von gefälschter Windows-Nachrichtenseite
bleepingcomputer.com/news/security/google-ads-push-malicious-cpu-z-app-from-fake-windows-news-site/

Malvertising-Angriff nutzt Punycode-Zeichen, um Malware über eine gefälschte „KeePass“-Website zu verbreiten
techspot.com/news/100555-malvertising-attack-uses-punycode-character-spread-malware-through.html

Google warnt Informationssuchende: Hüten Sie sich vor nordkoreanischen Spionen, die sich in Ihre DMs einschleichen
theregister.com/2023/09/11/infosec_roundup/

Menschen wenden sich jetzt an ChatGPT, um ihre technischen Probleme zu beheben: Eine neue Studie kommt zu dem Schluss, dass viele Menschen Google für ChatGPT ...
zdnet.com/article/people-are-turning-to-chatgpt-to-troubleshoot-their-tech-problems-now/
Next