
Ungepatchte Sicherheitslücke: Cisco-Systeme werden seit Wochen attackiert - Golem.de
golem.de/news/ungepatchte-sicherheitsluecke-cisco-systeme-werden-seit-wochen-attackiert-2512-203379.html

Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 3 |
Hauptthemen


Nachrichten zum Thema

Cisco warnt vor ungepatchter AsyncOS-Zero-Day-Schwachstelle, die für Angriffe ausgenutzt wird
bleepingcomputer.com/news/security/cisco-warns-of-unpatched-asyncos-zero-day-exploited-in-attacks/

Angriffe auf Cisco AsyncOS Zero-Day-Schwachstelle seit Ende November: : Kein Zeitplan für einen Patch
theregister.com/2025/12/17/attacks_pummeling_cisco_0day/

Ähnliche Artikel
Previous

Nvidia und Cisco bestätigen Millionenspenden an Trumps Ballsaal im Weißen Haus: Dokumente belegen: Große Technologiekonzerne spendeten Millionen an Trumps ...
cnbc.com/2026/10/15/trump-ballroom-nvidia-cisco-donations.html


Nvidia und Cisco stellen Netzwerkschnittstelle der nächsten Generation für den Boom von KI-Rechenzentren vor
techspot.com/news/114222-nvidia-cisco-unveil-next-gen-network-interface-built.html
Cisco behebt neue Zero-Day-Schwachstelle im Secure Email Gateway, die für Angriffe ausgenutzt wurde
bleepingcomputer.com/news/security/cisco-patches-actively-exploited-secure-email-gateway-zero-day/
Cisco und Nvidia arbeiten zusammen, um leistungsstärkere und schnellere steckbare Geräte zu entwickeln
theregister.com/networks/2026/10/14/cisco-nvidia-team-up-to-build-fatter-faster-pluggable/5302970


Cisco führt die Fortune-Liste der besten Technologie-Arbeitgeber 2026 an: Hier ein Blick auf die Top 10 der Technologie-Arbeitgeber von Fortune im Jahr 2026 ...
indianexpress.com/article/trending/top-10-listing/cisco-tops-fortunes-list-of-best-technology-workplaces-for-2026-10921157/
Cisco warnt vor kritischen Sicherheitslücken, die die Übernahme von Nexus-Switches ermöglichen
bleepingcomputer.com/news/security/cisco-warns-of-critical-flaws-allowing-nexus-switch-takeover/

Cisco führt ein neues Agenten-Framework für seine Webex Enterprise-Plattform ein.
engadget.com/2278872/cisco-is-bringing-a-new-agentic-framework-to-its-webex-enterprise-platform/
Cisco warnt vor einer Zero-Day-Schwachstelle mit maximalem Schweregrad in der ISE, die für Angriffe ausgenutzt wird
bleepingcomputer.com/news/security/cisco-warns-of-identity-service-engine-zero-day-exploited-in-attacks/
Cisco behebt Sicherheitslücke im Secure Email Gateway, die für Angriffe ausgenutzt wurde
bleepingcomputer.com/news/security/new-cisco-secure-email-zero-day-exploited-to-execute-commands-as-root/
Cisco FMC-Schwachstellen von Ransomware-Bande und staatlich geförderten Hackern ausgenutzt
bleepingcomputer.com/news/security/cisco-fmc-flaws-exploited-by-ransomware-gang-state-sponsored-hackers/

Cisco pushes urgent patches for actively exploited zero-day flaw crashing firewalls
neowin.net/news/cisco-pushes-urgent-patches-for-actively-exploited-zero-day-flaw-crashing-firewalls/
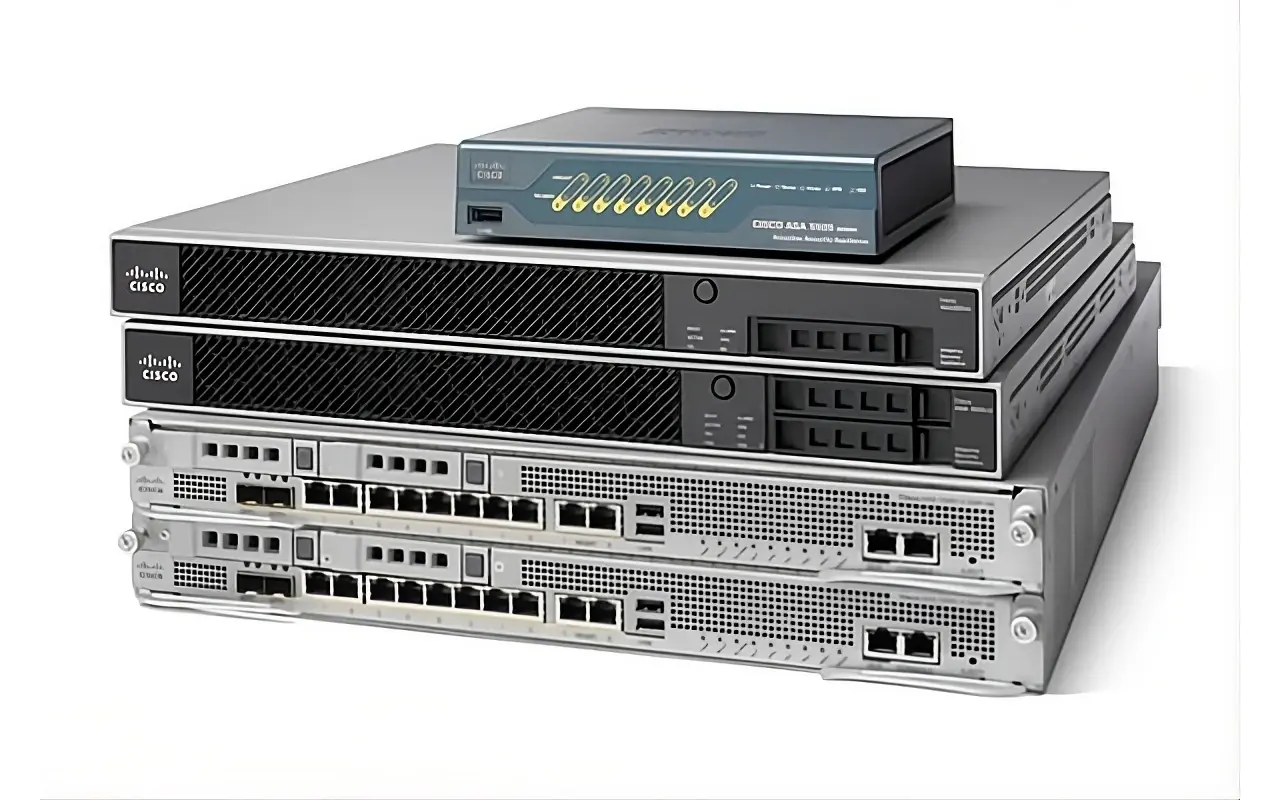
Cisco warns of ASA and FTD VPN flaw exploited to crash devices: Cisco is warning that a high-severity denial-of-service vulnerability in Secure Firewall ASA and ...
bleepingcomputer.com/news/security/cisco-warns-of-asa-and-ftd-vpn-flaw-exploited-to-crash-devices/
Cisco behebt SD-WAN vManage-Schwachstelle, die für Zero-Day-Angriffe ausgenutzt wurde
bleepingcomputer.com/news/security/cisco-fixes-sd-wan-vmanage-flaw-exploited-in-zero-day-attacks/
Erneut eine Cisco SD-WAN Zero-Day-Schwachstelle ausgenutzt, und kein Patch in Sicht
theregister.com/security/2026/06/05/yet-another-cisco-sd-wan-0-day-under-attack-and-no-patch-in-sight/5251855
Cisco gibt einen weiteren SD-WAN-„Make-me-admin“-Zero-Day bekannt: CISA setzt den Bundesbehörden eine extrem knappe Frist für diese aktiv ausgenutzte ...
theregister.com/patches/2026/05/15/cisco-discloses-yet-another-sd-wan-make-me-admin-0-day/5241071
CISA warnt vor neuer SD-WAN-Schwachstelle, die aktiv für Angriffe ausgenutzt wird
bleepingcomputer.com/news/security/cisa-flags-new-sd-wan-flaw-as-actively-exploited-in-attacks/
Cisco behebt endlich die seit November ausgenutzte Zero-Day-Schwachstelle in AsyncOS.
bleepingcomputer.com/news/security/cisco-finally-fixes-asyncos-zero-day-exploited-since-november/
DNS-Fehler: Unzählige Cisco-Switches plötzlich in Bootschleife gefangen - Golem.de
golem.de/news/dns-fehler-unzaehlige-cisco-switches-ploetzlich-in-bootschleife-gefangen-2601-203989.html

Australien warnt vor BadCandy-Infektionen auf ungepatchten Cisco-Geräten: Die australische Regierung warnt vor anhaltenden Cyberangriffen auf ungepatchte Cisco ...
bleepingcomputer.com/news/security/australia-warns-of-badcandy-infections-on-unpatched-cisco-devices/

Norwegen empfiehlt, SSL-VPN zu ersetzen, um Verstöße zu verhindern: Das norwegische Nationale Zentrum für Cybersicherheit (NCSC) empfiehlt, ...
bleepingcomputer.com/news/security/norway-recommends-replacing-ssl-vpn-to-prevent-breaches/
KurzfaktenNorwegen empfiehlt den Ersatz von SSL VPN zur Verhinderung von Sicherheitsverletzungen
16.05.2024 · Lesezeit: ~30 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: bleepingcomputer.com
Zusammenfassung mit KI-Unterstützung · Quelle: bleepingcomputer.com
- Das Norwegische Nationale Cybersicherheitszentrum (NCSC) empfiehlt, SSLVPN/WebVPN-Lösungen aufgrund wiederholter Ausnutzung von verwandten Schwachstellen in Edge-Netzwerkgeräten durch Angreifer zu ersetzen, um Unternehmensnetzwerke zu schützen.
- Organisationen, die dem 'Safety Act' unterliegen oder in der kritischen Infrastruktur tätig sind, sollten sicherere Alternativen bis Ende 2024 annehmen.
- NCSC rät den Nutzern von Secure Socket Layer Virtual Private Network (SSL VPN/WebVPN)-Produkten, auf Internet Protocol Security (IPsec) mit Internet Key Exchange (IKEv2) umzusteigen.
- Empfohlene Maßnahmen zur Umsetzung umfassen die Rekonfiguration vorhandener VPN-Lösungen, die Migration aller Benutzer und Systeme auf das neue Protokoll, die Deaktivierung der SSLVPN-Funktionalität und die Blockierung eingehenden TLS-Datenverkehrs sowie die Verwendung der Zertifikat-basierten Authentifizierung.
Next