

Microsoft und das Justizministerium versetzen dem Lumma-Malware-Imperium einen vernichtenden Schlag
digitaltrends.com/computing/microsoft-and-doj-deal-crushing-blow-to-lumma-malware-empire/
Foto: digitaltrends.com · zum Artikel
Durchbruch gegen Lumma-Malware-Netzwerk erzieltÜber 2.300 Domains wurden beschlagnahmt, um eine globale Cyberkriminalitätsoperation zu stören, die Hunderttausende Geräte infizierte.
Kurzfakten22.05.2025 · Lesezeit: ~45 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: digitaltrends.com
Zusammenfassung mit KI-Unterstützung · Quelle: digitaltrends.com
- Microsoft und das US-Justizministerium haben gemeinsam das Lumma-Stealer-Malware-Netzwerk mit über 394.000 infizierten Windows-Geräten zwischen März und Mai 2025 lahmgelegt.
- Mit gerichtlicher Genehmigung wurden 2.300 schädliche Domains abgeschaltet, zudem wurden wichtige Kontrollserver durch internationale Partner blockiert.
- Lumma ermöglichte Cyberkriminellen maßgeschneiderte Angriffe zur Erbeutung von Zugangsdaten und Finanzinformationen, inklusive Kryptowährungen.
- Die Zusammenarbeit von Behörden und privaten Sicherheitsfirmen zeigt die Bedeutung globaler Kooperation zur Bekämpfung komplexer Cyberbedrohungen.
Geld zu verdienen mit uns ist so einfach.— In einem Interview von 2023 behauptete Shamel, der Entwickler von Lumma.
Details zur Berichterstattung
| Zuletzt aktualisiert | |
| Artikel gesamt | 7 |
Hauptthemen


Familie von Betriebssystemen für Personal Computer, Server, Smartphones und Embedded Devices
Nachrichten zum Thema


Laut Microsoft sind weltweit 394.000 Windows-Computer mit der Lumma-Malware infiziert.
cnbc.com/2025/05/21/microsoft-malware-windows.html


Laut Microsoft wurden weltweit über 394.000 Windows-Computer mit der Lumma-Malware infiziert.
forbes.com/sites/antoniopequenoiv/2025/05/21/microsoft-says-nearly-400000-windows-computers-infected-by-lumma-malware/
Ähnliche Artikel
Previous


Trojaner-Warnung: Raubkopien von „Die Odyssee“ enthalten Viren: Sie möchten unbedingt „Die Odyssee“ kostenlos sehen? Raubkopien verbreiten bereits Schadsoftware ...
euronews.com/next/2026/08/07/trojan-horse-alert-pirated-online-versions-of-the-odyssey-could-contain-hidden-viruses
Warnung vor Trojanern: Raubkopien von „The Odyssey“ können Malware enthalten: Viele wollen „The Odyssey“ gratis streamen. Doch Raubkopien schleusen bereits ...
de.euronews.com/next/2026/08/07/warnung-vor-trojanern-raubkopien-von-the-odyssey-konnen-malware-enthalten


26.000 Geräte von Neuseeländern mit Schadsoftware infiziert, warnt die Cybersicherheitsbehörde
rnz.co.nz/news/national/581342/26-000-new-zealanders-devices-infected-with-malicious-software-cyber-security-agency-warns


Bis zu 26.000 Geräte von Neuseeländern mit der Malware Lumma Stealer infiziert: „Eine sehr große Anzahl von Neuseeländern“ ist von der Schadsoftware betroffen ...
1news.co.nz/2025/12/10/up-to-26000-nzers-devices-infected-with-malware-lumma-stealer/


Hacker stehlen 1,8 Terabyte an Daten vom PC-Peripheriegerätehersteller Logitech – laut Unternehmen ist eine Zero-Day-Sicherheitslücke schuld ...
tomshardware.com/tech-industry/hackers-steal-1-8tb-of-data-from-pc-peripheral-vendor-logitech-firm-says-zero-day-vulnerability-to-blame-no-sensitive-information-stolen

 BezahlartikelPremium
Pro & Contra: Deutsche Soldaten für die Ukraine?: Um Frieden in der Ukraine zu sichern, könnten auch Bundeswehr-Soldaten zum Einsatz kommen ...
main-spitze.de/politik/politik-deutschland/pro-contra-deutsche-soldaten-fuer-die-ukraine-4902497

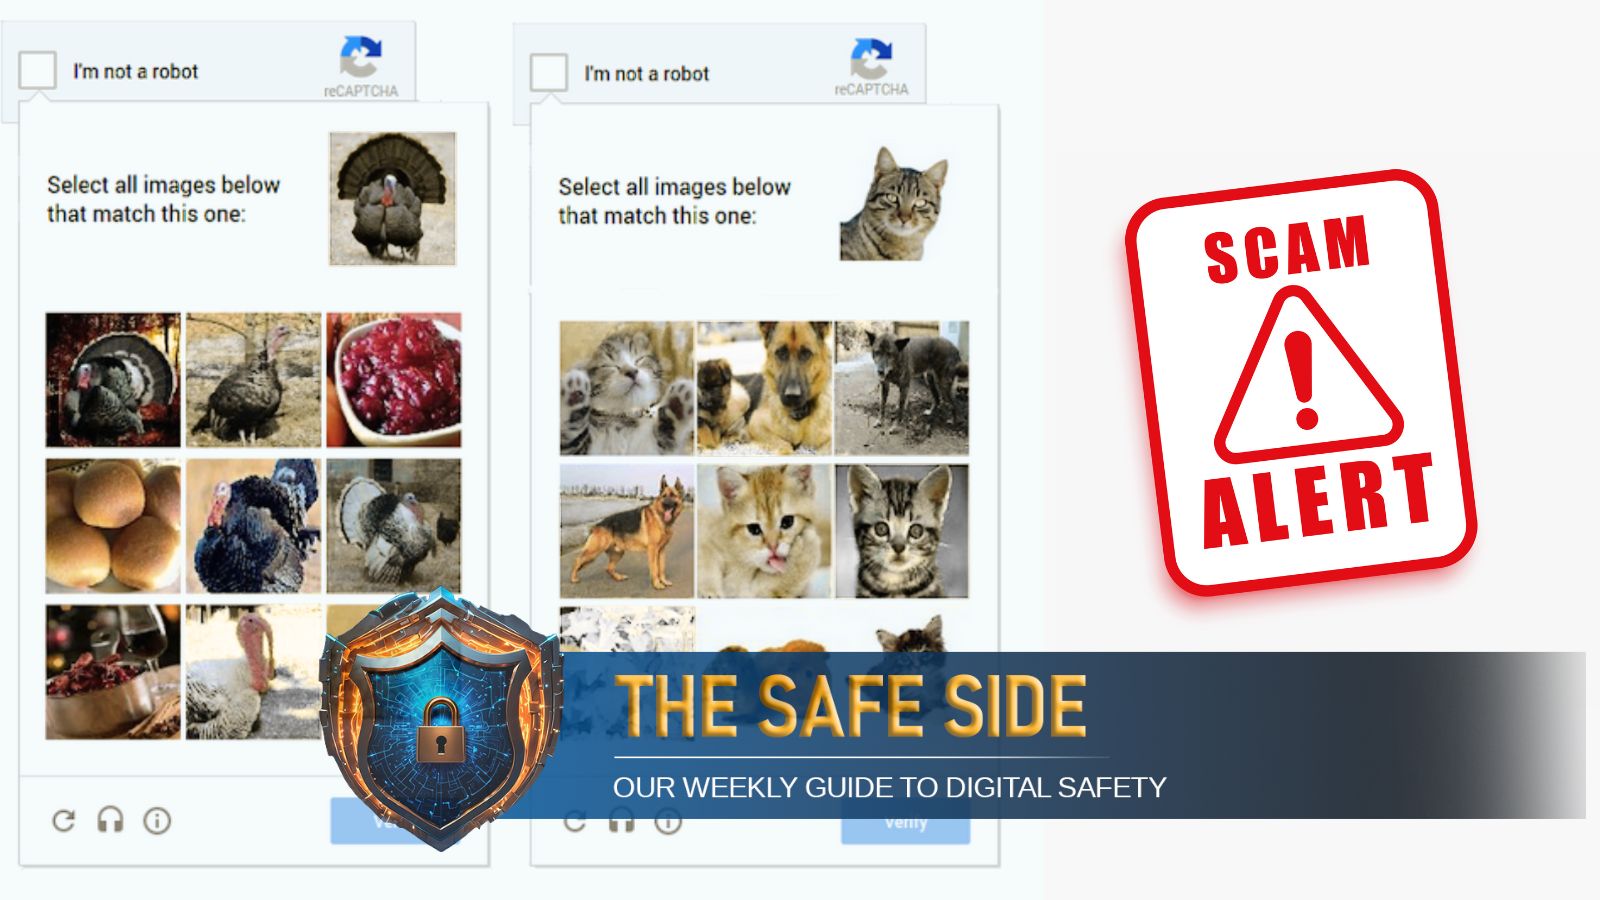
Betrug mit gefälschten CAPTCHAs: Wie „Ich bin kein Roboter“ Ihr Gerät infizieren könnte
indianexpress.com/article/technology/tech-news-technology/fake-captcha-scams-how-im-not-a-robot-could-infect-your-device-10190466/


Hacker schleust Infostealer-Malware in Early-Access-Steam-Spiel ein.: Ein Bedrohungsakteur namens EncryptHub hat ein Spiel auf Steam kompromittiert ...
bleepingcomputer.com/news/security/hacker-sneaks-infostealer-malware-into-early-access-steam-game/


Microsoft bietet Europa im Rahmen einer großen Initiative kostenlose Tools für Cybersicherheit an
techspot.com/news/108195-microsoft-increasing-efforts-protect-europe-cybersecurity.html


Microsoft warnt: Neue ISO-Downloads für Windows 11/10-Installationen müssen dieses Defender-Update enthalten
neowin.net/news/microsoft-warns-new-windows-1110-installation-iso-downloads-must-have-this-defender-update/

US-amerikanische und europäische Behörden gehen gegen Hacking-Tool vor, das von Cyberkriminellen weltweit verwendet wird.
cnn.com/2025/05/21/politics/crack-down-hacking-tool


Microsoft verklagt die informationsstehlende Schadsoftware Lumma Stealer: Microsoft teilte am Mittwoch mit, dass seine Digital Crimes Unit (DCU) letzte Woche ...
reuters.com/sustainability/boards-policy-regulation/microsoft-files-legal-action-against-information-stealing-malware-lumma-stealer-2025-05-21/
KurzfaktenInternationale Aktion stört Lumma-Infrastruktur
23.05.2025 · Lesezeit: ~45 Sek.
Zusammenfassung mit KI-Unterstützung · Quelle: wired.com
Zusammenfassung mit KI-Unterstützung · Quelle: wired.com
- Das US-Justizministerium beschlagnahmte Lumma-Command-and-Control-Infrastruktur und störte Cybercrime-Marktplätze, auf denen die Malware verkauft wurde.
- Europols European Cybercrime Center und Japans Cybercrime Control Center störten Teile der Lumma-Infrastruktur in ihren Regionen.
- Microsoft zufolge waren zwischen dem 16. März und dem 16. Mai 2025 mehr als 394.000 Windows-Computer mit Lumma infiziert.
- Angreifer verbreiten Lumma mit gezielten Phishing-Angriffen, die meist etablierte Unternehmen und Dienste nachahmen.
„Es ist klar, dass Infostealer inzwischen mehr sind als bloße Malware zum schnellen Abgreifen von Daten. Bei vielen Kampagnen bilden sie die erste Stufe: Sie sammeln Zugangsdaten, Zugriffstoken und andere Daten, die Angreifern einen ersten Zugriff ermöglichen. Diese nutzen sie dann für weitere, gezieltere Angriffe, etwa zur Ausbreitung in Netzwerken, für Spionage oder für Ransomware.“— Patrick Wardle, CEO des auf Apple-Geräte spezialisierten Sicherheitsunternehmens Double You, über die Rolle von Infostealern bei weiterführenden Cyberangriffen.


Microsoft findet passwortdiebstahlende Lumma-Malware auf 394.000 Windows-PCs: Die Malware versteckt sich oft hinter gefälschten CAPTCHAs und wurde für ...
pcmag.com/news/microsoft-finds-password-stealing-lumma-malware-on-394000-windows-pcs

Fast 400.000 PCs infiziert: Microsoft und Europol zerschlagen Lumma-Malware: Tausende Domains, Steam-Profile und Telegram-Kanäle nutzten die Malware-Betreiber – ...
heise.de/news/Fast-400-000-PCs-infiziert-Microsoft-und-Europol-zerschlagen-Lumma-Malware-10393145.html

Behörden führen weltweite Zerschlagung eines von Cyberkriminellen verwendeten Infostealers durch.
wired.com/story/lumma-stealer-takedown-disrupted/
Lumma-Infostealer-Malware-Operation gestört, 2.300 Domänen beschlagnahmt: Anfang des Monats wurden im Rahmen einer koordinierten Störungsaktion gegen den ...
bleepingcomputer.com/news/security/lumma-infostealer-malware-operation-disrupted-2-300-domains-seized/
Next